Dunia bisnis itu ibarat mengarungi lautan yang ombaknya sulit ditebak. Kemampuan mengendus masalah sejak dini dan menyiapkan “jaring pengaman” adalah kunci agar perusahaan tetap tegak berdiri. Setiap organisasi, entah itu rintisan yang baru seumur jagung maupun korporasi raksasa, pasti akan berhadapan dengan berbagai kerikil tajam—mulai dari goyangan ekonomi hingga serangan siber. Di sinilah peran risk management framework menjadi sangat krusial sebagai kompas strategis bagi jajaran manajemen.
Sebuah kerangka kerja manajemen risiko bukanlah sekadar tumpukan dokumen formalitas yang berdebu di rak kantor. Ia adalah napas yang mengintegrasikan proses, budaya, dan strategi perusahaan ke dalam satu kesatuan. Dengan sistem yang tertata rapi, organisasi tidak lagi meraba-raba dalam kegelapan saat mengambil keputusan. Setiap langkah yang diayunkan sudah diperhitungkan matang-matang, memastikan aset berharga tetap aman meski badai menghadang.
Artikel ini akan mengupas tuntas seluk-beluk risk management framework, alasan di balik populernya standar ISO 31000, serta langkah praktis untuk menerapkannya di organisasi Anda. Mari kita pelajari bagaimana mengubah ketidakpastian menjadi peluang emas melalui pengelolaan risiko yang cerdas.
Memahami Dasar Risk Management Framework
Definisi dan Konsep Dasar
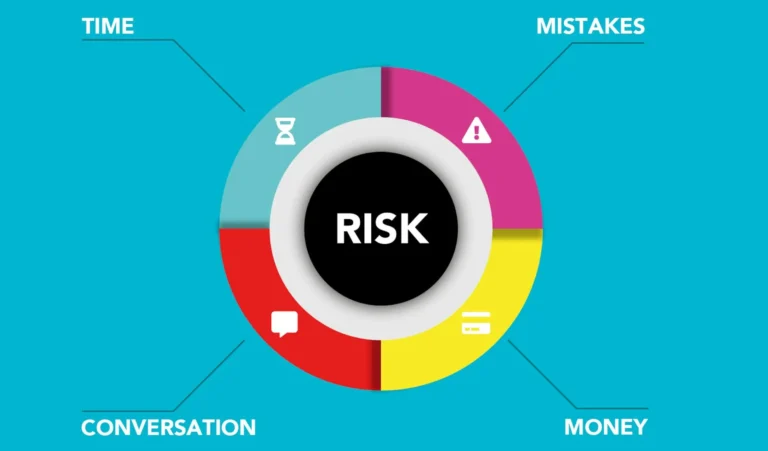
Secara sederhana, risk management framework adalah fondasi atau “arsitektur” yang dirancang untuk membantu organisasi dalam mengelola ketidakpastian. Ia mencakup pengaturan untuk merancang, mengimplementasikan, memantau, hingga terus menyempurnakan manajemen risiko di seluruh lini. Bayangkan kerangka ini sebagai perekat yang memastikan risiko tidak ditangani secara serabutan di satu pojokan departemen saja, melainkan menyatu dalam setiap urat nadi pengambilan keputusan.
Tanpa panduan yang jelas, manajemen risiko biasanya hanya bersifat reaktif—ibarat baru mencari pemadam kebakaran saat api sudah melalap bangunan. Dengan RMF, perusahaan beralih menjadi proaktif. Masalah potensial diidentifikasi jauh-jauh hari sebelum ia sempat menguras kantong atau merusak reputasi perusahaan.
Tujuan Utama Penerapan Kerangka Kerja
Tujuan utama dari risk management framework adalah untuk menjaga dan menciptakan nilai bagi organisasi. Artinya, kerangka ini memberikan jaminan bahwa target perusahaan tetap bisa dicapai meski ada hambatan di tengah jalan. Selain itu, sistem ini bertujuan untuk memoles efektivitas operasional dan membangun kepercayaan di mata para pemangku kepentingan (stakeholders).
Tak hanya soal angka dan aset, RMF juga bertujuan membangun budaya “sadar risiko” di setiap level karyawan. Jika setiap individu paham akan tanggung jawabnya terhadap potensi bahaya, organisasi akan menjadi jauh lebih tangguh (resilient) dalam menghadapi pergeseran pasar yang sering kali datang tiba-tiba.
Manfaat bagi Keberlanjutan Bisnis
Perusahaan yang konsisten menerapkan risk management framework biasanya punya daya saing yang lebih kuat. Di mata investor, perusahaan seperti ini terlihat lebih seksi karena dianggap punya kendali penuh atas masa depannya, sehingga biaya modal yang dikeluarkan pun bisa lebih efisien. Reputasi mereka pun cenderung lebih stabil karena jarang terkena skandal atau kerugian mendadak.
Keuntungan lainnya adalah urusan kepatuhan (compliance) terhadap regulasi jadi jauh lebih enteng. Dengan memetakan risiko secara sistematis, Anda bisa mengalokasikan sumber daya secara tepat sasaran ke area yang paling rawan, alih-alih menghamburkan uang untuk hal-hal yang kurang mendesak.
Baca Juga: Enterprise Risk Management (ERM): Strategi Bisnis Tangguh
Komponen Esensial dalam Struktur Manajemen Risiko
Kepemimpinan dan Komitmen: Ujung Tombak Keberhasilan
Fondasi paling bawah dari risk management framework adalah kepemimpinan. Tanpa restu dan dukungan penuh dari manajemen puncak (Board of Directors dan C-level), manajemen risiko hanyalah slogan belaka. Pemimpin harus turun tangan menetapkan kebijakan, mengucurkan anggaran, dan memastikan manajemen risiko berjalan selaras dengan visi misi perusahaan.
Wujud nyata komitmen ini terlihat dari penetapan risk appetite, yakni seberapa besar risiko yang berani diambil demi meraih cuan atau ekspansi. Pemimpin juga harus menjadi teladan dalam bersikap waspada terhadap risiko, yang nantinya akan menular ke seluruh jajaran di bawahnya.
Integrasi ke Dalam Proses Organisasi
Manajemen risiko tidak boleh menjadi “menara gading” yang terasing dari departemen lain. Agar benar-benar berdaya guna, risk management framework harus menyatu dengan perencanaan strategis, manajemen proyek, hingga rutinitas harian. Integrasi ini memastikan bahwa setiap kali ada diskusi penting, risiko selalu masuk dalam agenda pembicaraan.
Misalnya, ketika tim pemasaran ingin menggebrak pasar dengan kampanye baru, mereka harus menggunakan kacamata risiko yang sudah disepakati untuk menilai apa saja yang bisa menghambat kesuksesan kampanye tersebut. Jika sudah menyatu, manajemen risiko akan menjadi bagian dari “DNA” perusahaan itu sendiri.
Desain dan Perencanaan yang Matang
Tahap desain menuntut kita untuk memahami konteks internal dan eksternal secara mendalam. Perusahaan perlu meneropong faktor luar seperti dinamika politik, fluktuasi ekonomi, hingga tren teknologi, sembari berkaca pada struktur internal dan budaya kerjanya. Dari sini, barulah sistem pelaporan dan akuntabilitas yang jelas bisa dibangun.
Dalam fase desain risk management framework, Anda juga harus menentukan metodologi penilaian risiko. Apakah akan memakai pendekatan kuantitatif yang penuh dengan data statistik, atau cukup kualitatif berdasarkan penilaian para ahli di bidangnya? Keputusan ini harus diambil sejak awal agar tidak ada tumpang tindih nantinya.
Implementasi dan Evaluasi Berkala
Setelah desain rampung, saatnya mengeksekusi rencana tersebut secara nyata. Implementasi mencakup pelatihan bagi seluruh karyawan agar mereka fasih mengidentifikasi dan melaporkan risiko di meja kerja mereka masing-masing. Ingat, risk management framework yang jempolan adalah yang dipahami oleh semua orang, bukan cuma oleh manajer risiko.
Dunia terus berputar, begitu pula dengan risiko. Apa yang dianggap berbahaya tahun lalu, mungkin sudah tidak relevan lagi sekarang. Oleh karena itu, evaluasi berkala hukumnya wajib. Peninjauan rutin memungkinkan organisasi untuk terus memoles strategi mitigasi mereka agar tetap tajam menghadapi tantangan zaman.
Baca Juga: Root Cause Analysis Adalah: Ungkap Akar Masalah Bisnis Anda
Standar Global ISO 31000 dalam Manajemen Risiko
Prinsip-Prinsip Utama ISO 31000
ISO 31000 telah lama menjadi “kiblat” internasional dalam menyusun risk management framework. Standar ini menekankan bahwa manajemen risiko harus bersifat transparan, inklusif, dan dinamis. Prinsip-prinsip ini dirancang agar proses pengelolaan risiko benar-benar memberikan nilai tambah, bukan malah menjadi beban birokrasi bagi perusahaan.
Salah satu prinsip kuncinya adalah pengambilan keputusan harus didasarkan pada informasi terbaik yang ada. Artinya, perusahaan tidak boleh sekadar mengandalkan “firasat”, melainkan harus mengumpulkan data akurat dari pengalaman masa lalu maupun prediksi masa depan untuk menghasilkan penilaian yang objektif.
Model Kerangka Kerja ISO 31000
Kerangka kerja ISO 31000 beroperasi dalam siklus yang tak pernah putus: integrasi, desain, implementasi, evaluasi, dan perbaikan. Model ini menegaskan bahwa risk management framework bukanlah proyek “sekali jadi”, melainkan sebuah perjalanan berkelanjutan yang harus terus disempurnakan seiring bertumbuhnya organisasi.
Model ini juga sangat mengedepankan komunikasi dan konsultasi dengan berbagai pihak terkait di setiap fasenya. Dengan melibatkan banyak kepala, sudut pandang terhadap risiko jadi lebih luas, sehingga kecil kemungkinan ada ancaman yang luput dari radar pengamatan.
Keuntungan Adopsi Standar Internasional
Menggunakan ISO 31000 secara otomatis menaikkan kelas perusahaan Anda di mata global. Investor dan mitra bisnis biasanya lebih percaya pada organisasi yang patuh pada standar internasional yang diakui. Hebatnya lagi, ISO 31000 sangat fleksibel; ia bisa diterapkan di pabrik tekstil, perusahaan teknologi, hingga organisasi nirlaba sekalipun.
Nilai plus lainnya adalah kemudahan integrasi dengan standar ISO lain, seperti ISO 9001 untuk mutu atau ISO 27001 untuk keamanan data. Ini menciptakan harmoni dalam sistem manajemen perusahaan, sehingga tidak ada aturan yang saling bertabrakan.
Baca Juga: Panduan Lengkap Total Quality Management (TQM)
Langkah Identifikasi Risiko Secara Komprehensif
Teknik Brainstorming dan Workshop: Mengumpulkan Perspektif
Langkah awal yang paling krusial adalah identifikasi. Cara paling ampuh adalah dengan mengadakan sesi brainstorming lintas departemen. Saat orang-orang dari latar belakang berbeda berkumpul, risiko yang tadinya tersembunyi biasanya akan mulai bermunculan satu per satu.
Pastikan workshop ini berjalan dalam suasana yang cair dan terbuka. Karyawan harus merasa aman untuk bicara jujur tanpa takut kena semprot atasan. Fokus utamanya sederhana: cari tahu “apa yang bisa menghambat kita” dan “mengapa hal itu bisa terjadi”.
Analisis Data Historis dan Tren Masa Depan
Selain mengandalkan pemikiran manusia, data adalah senjata rahasia dalam risk management framework. Cobalah bongkar kembali catatan masa lalu mengenai kegagalan sistem, keluhan pelanggan, atau kerugian finansial yang pernah dialami. Sering kali, risiko punya pola tertentu yang cenderung berulang setiap beberapa waktu sekali.
Namun, jangan cuma terpaku pada spion masa lalu. Anda juga harus pasang mata dan telinga terhadap tren industri dan berita global. Risiko masa kini, seperti serangan siber yang makin canggih atau perubahan aturan lingkungan, sering kali muncul dari tren eksternal yang sedang hangat diperbincangkan.
Pemetaan Proses Bisnis: Mencari Titik Lemah
Identifikasi risiko yang sistematis bisa dilakukan dengan membedah setiap langkah dalam proses bisnis Anda. Dengan melihat alur kerja dari hulu ke hilir, Anda bisa menemukan titik-titik kritis di mana kesalahan fatal paling mungkin terjadi. Contohnya, dalam rantai pasok, risiko terbesar mungkin ada pada ketergantungan berlebih pada satu pemasok saja.
Semua temuan risiko ini kemudian harus dicatat dalam sebuah risk register. Dokumen ini adalah “kitab suci” yang berisi daftar risiko, kategorinya, hingga siapa risk owner yang bertanggung jawab untuk memantaunya setiap hari.
Baca Juga: Balanced Scorecard Adalah: Strategi Kinerja Bisnis Modern
Teknik Analisis dan Evaluasi Risiko Bisnis
Menimbang Probabilitas dan Dampak
Setelah risiko terdaftar, langkah berikutnya dalam risk management framework adalah melakukan bedah risiko. Setiap risiko harus dinilai berdasarkan dua hal: probabilitas (seberapa sering ia mungkin terjadi) dan dampak (seberapa parah luka yang ditimbulkan jika ia benar-benar terjadi).
Penilaian ini sangat membantu manajemen untuk memisahkan mana risiko “receh” yang bisa diabaikan dan mana risiko “raksasa” yang butuh penanganan darurat. Menggunakan skala angka (misal 1-5) biasanya membuat penilaian jadi lebih objektif dan mudah dipahami oleh semua orang.
Memanfaatkan Matriks Risiko sebagai Navigasi
Matriks risiko adalah alat visual favorit dalam risk management framework. Dengan memetakan probabilitas dan dampak dalam satu grafik, Anda akan mendapatkan gambaran warna-warni (hijau, kuning, merah) yang menunjukkan tingkat kegentingan setiap risiko.
- Zona Merah: Risiko gawat yang harus segera dicarikan obatnya.
- Zona Kuning: Risiko sedang yang perlu diawasi dengan ketat agar tidak “meledak”.
- Zona Hijau: Risiko ringan yang biasanya cukup dipantau lewat laporan rutin.
Kombinasi Analisis Kualitatif dan Kuantitatif
Analisis kualitatif bersandar pada pengalaman dan insting para ahli, sementara analisis kuantitatif mencoba menghitung risiko dalam bentuk angka rupiah. Dalam risk management framework yang ideal, keduanya harus berjalan beriringan. Kualitatif cocok untuk risiko yang abstrak seperti reputasi, sedangkan kuantitatif sangat pas untuk menghitung potensi kerugian finansial.
Bayangkan jika Anda bisa menghitung bahwa gangguan server selama satu jam bisa membakar uang perusahaan sebesar Rp 50 juta. Data konkret seperti ini akan memudahkan manajemen dalam memutuskan apakah harus membeli sistem cadangan (backup) yang harganya mungkin tak sampai separuh dari potensi kerugian tersebut.
Baca Juga: Langkah-Langkah Business Process Reengineering (BPR) Efektif
Opsi Respon dan Mitigasi Risiko yang Efektif
Menghindari Risiko (Risk Avoidance)
Strategi pertama adalah “main aman” dengan menghindari risiko tersebut sama sekali. Caranya? Jangan lakukan aktivitas yang mengundang risiko itu. Misalnya, jika sebuah negara sedang dilanda konflik bersenjata, perusahaan mungkin memilih untuk menunda pembukaan cabang di sana. Efektif memang, tapi ingat, menghindari risiko sering kali berarti Anda juga melepaskan peluang untuk untung besar.
Mitigasi atau Pengurangan Risiko (Risk Reduction)
Inilah strategi yang paling populer dalam risk management framework. Intinya adalah “sedia payung sebelum hujan”. Anda tidak menghilangkan risiko, tapi memperkecil peluang atau dampaknya. Contohnya? Memasang alarm kebakaran untuk meminimalkan dampak kebakaran, atau memberikan pelatihan intensif bagi karyawan agar kesalahan input data berkurang drastis.
Mentransfer Risiko (Risk Transfer)
Kalau Anda merasa tidak sanggup menanggung beban risiko sendirian, oper saja ke pihak lain. Cara paling umum adalah dengan ikut asuransi. Selain itu, Anda bisa melakukan outsourcing untuk pekerjaan tertentu, sehingga risiko operasionalnya berpindah ke tangan vendor. Ini sangat cocok untuk risiko yang jarang terjadi tapi kalau sekali kejadian bisa bikin bangkrut.
Menerima Risiko (Risk Retention)
Ada kalanya biaya untuk mencegah sebuah risiko jauh lebih mahal daripada dampak risiko itu sendiri. Dalam kondisi ini, perusahaan memilih untuk “legowo” menerima risiko. Biasanya ini berlaku untuk risiko-risiko kecil yang sudah dianggap sebagai bagian dari biaya bisnis sehari-hari. Meski begitu, tetaplah waspada dan pantau terus agar risiko kecil ini tidak tiba-tiba berubah jadi monster.
Baca Juga: McKinsey 7S Framework Indonesia: Strategi Bisnis Efektif
Pentingnya Monitoring dan Komunikasi Berkelanjutan
Memantau Indikator Risiko Utama (KRI)
Pemantauan dalam risk management framework butuh radar yang disebut Key Risk Indicators (KRI). KRI adalah metrik yang memberikan sinyal peringatan dini. Contohnya, jika jumlah keluhan pelanggan tiba-tiba melonjak di media sosial, itu adalah KRI bagi risiko reputasi yang sedang mengintai. Dengan KRI, Anda bisa bertindak cepat sebelum masalah kecil berubah jadi krisis nasional.
Pelaporan Risiko yang Transparan ke Atasan
Semua temuan dan perkembangan mitigasi risiko harus dikemas dalam laporan yang rapi untuk disodorkan ke meja direksi. Laporan ini bukan sekadar daftar keluhan, melainkan gambaran kesehatan organisasi saat ini. Keterbukaan informasi risiko sangat membantu para pemimpin dalam mengambil keputusan strategis, seperti saat akan melakukan akuisisi atau ekspansi besar-besaran.
Audit Berkala: Menjaga Sistem Tetap Prima
Terakhir, seluruh sistem risk management framework Anda harus diaudit secara rutin, baik oleh tim internal maupun auditor eksternal. Audit ini memastikan bahwa semua prosedur masih berjalan di rel yang benar dan tetap sakti dalam menangani ancaman terbaru. Dunia bisnis yang dinamis menuntut kerangka kerja yang lincah dan adaptif, bukan yang kaku dan ketinggalan zaman.
Kesimpulan
Membangun risk management framework yang kokoh adalah investasi jangka panjang untuk menjaga kesehatan organisasi Anda. Dengan struktur yang jelas, perusahaan tidak lagi berjalan seperti orang buta di tengah kemacetan. Sebaliknya, Anda memiliki peta jalan yang memungkinkan Anda menavigasi ketidakpastian dengan kepala tegak. Ingat, manajemen risiko bukan tentang ketakutan untuk melangkah, melainkan tentang keberanian yang terukur.
Tips Praktis untuk Memulai:
- Bangun Budaya: Mulailah dengan mengedukasi karyawan bahwa risiko adalah tanggung jawab bersama, bukan cuma tugas manajer risiko.
- Gunakan Standar: Jadikan ISO 31000 sebagai panduan utama, namun modifikasi sesuai dengan kebutuhan unik bisnis Anda.
- Jangan Statis: Lakukan monitoring secara berkala dan beranilah mengubah strategi mitigasi jika lingkungan bisnis berubah.
- Teknologi: Manfaatkan perangkat lunak manajemen risiko untuk mempermudah pelaporan dan pemantauan data secara real-time.
FAQ
Manajemen risiko adalah aktivitas atau tindakannya, sedangkan risk management framework adalah sistem atau fondasi yang menyatukan semua tindakan tersebut agar berjalan sistematis dan selaras dengan tujuan organisasi.
Tentu saja. Bisnis kecil justru sering kali lebih rentan terhadap guncangan. Meski skalanya lebih sederhana, memiliki kerangka kerja risiko akan membantu bisnis kecil bertahan hidup di tengah persaingan yang keras.
Tanggung jawab akhir ada di pundak direksi dan manajemen puncak. Namun, setiap karyawan adalah mata dan telinga perusahaan yang bertanggung jawab melaporkan risiko di area kerja mereka masing-masing.
Minimal setahun sekali secara menyeluruh. Namun, jika ada perubahan besar—seperti regulasi baru dari pemerintah atau pergantian teknologi—peninjauan harus segera dilakukan tanpa menunggu jadwal tahunan.
Belum. Asuransi hanyalah salah satu cara mentransfer risiko finansial. Manajemen risiko yang utuh juga harus mencakup pencegahan, pengawasan harian, dan kesiapan mental seluruh tim dalam menghadapi krisis.